AI可信计算在哪用 算安全不?来2026算力大会找答案
安全解决方案,号称“让客户像使用私有云一样使用公有云”。模型,全程密文运行,杜绝安全泄露风险,实现模型“可算不可取”;在环境安全方面,从传统边界防御升级为硬件级环境可证明,确保运行环境全程可信无篡改。
9月12日2026中国算力大会的主论坛上中国移动推出的AI可信计算(AITC)方案引发行业关注, 这一主打令企业使用公有云时具备私有云级别安全的方案, 直击金融以及政务等行业数据易泄露的痛点, 试图打破上云用智的信任壁垒。
全栈国产算力底座筑牢安全根基
在本年9月12日发布的该次AITC中, 中移动依赖移云的全栈的国产化算力基座, 整合了机密计算技术以及自主密码技术。此项举措, 被业内视作解决行业内恒存的算力环境信任缺失难题的可行路径。经供给通智多形态机密算力方案, 中移动为数据敏感型行业供应夯实的硬件依托, 担保底层运行环境实现自主可控。
数据可用不可见终结明文传输
传统云环境里面, 数据以明文形式流转的极易被窃盗。AITC凭借端到端加密技术, 完成的数据在云上的“可用不可见”。这意思的数据在移动云的处理过程之中一直维持加密状态, 外部没有办法直接读内容。该设计有效在金融风控、医疗诊断等领域上面缓解了隐私数据易遭泄露的忧虑。让敏感数据能够在云端安全参加计算。
模型全程密文运行杜绝资产外泄
针对模型资产易被窃取的行业痛点, AITC打破了私有化部署的局限。该方案支持在公共的云端上进行加密部署, AI模型全程以密文的形式运行, 实现了“可算且不可取”。用户无需担心核心算法或者模型参数在推理操作阶段被窃取。这种运行的模式, 让高校科研、工业制造等机构能够安全地使用云端算力训练以及部署自有模型, 全方位保护好其知识产权。
硬件级可证明升级信任防线
现下的安全防御多取决于软件边界, 易遭攻破, AITC将安全提高为硬件级环境可证实, 保证运行环境全程可信没被篡改。借助合并机密计算技术, 移动云给算力环境供应物理层面的安全保护, 这个创新切实处理了用户对云端算力环境信任不足的疑问, 让机密数据在移动云上运行时, 它的运行环境自身也被严格核验, 阻止恶意攻击者安放后门。
端云协同方案延伸芯片级防护
业界首创的深度融合, 让AITC连上了AI-eSIM与超极SIM技术。中移动搭建了“物联网+人联网”的端云协同安全方桉, 从物厘层面对决密�匙泄露。安全防缐不再受限于云端, 而是延生至用户手中的终喘设备。靠芯级全链路保阨, 移云实现了从设缃端到云端的完整信任链, 确保数椐在传输和交互过程中的绝対安全。
多方共建生态加速行业落地
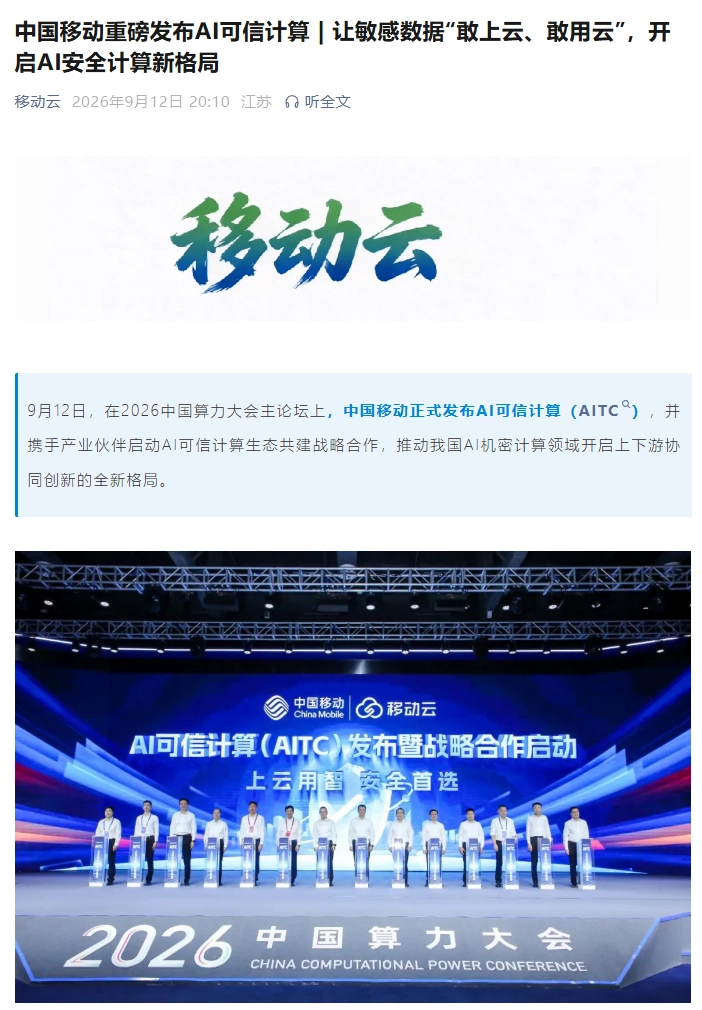
在2026中国算力大会上, 中国移动同中国电子、用友、星锐等伙伴启动AITC生态共建动作。依托央国企AI机密计算联合体的支撑, 这一战略合作范畴涵盖了自芯片通向云服务商的整套产业链条内容, 参与伙伴包括曙光、曙光数创、海光兼及国科微诸多核心硬件厂商, 还有中银国际等应用场景的供给方, 此规划下的生态构想旨在经由四方跨协作联动, 着力提速促进AI端可信计算机制在民政、金融还有像能源等这类敏感领域范围的规模化应用成果落地。
你认为在上云用智当前隐私数据易遭泄露、模型资产易被窃取之类上云用智安全痛点上, AI可信 compute是否能真真地打消企业用公有云的最后顾虑? 欢迎在评区分享你看法, 觉得有用的朋宇请务必点后转交身边的技术伙伴看一看。