ClosedQuorum AI恶意软件:利用大模型自动窃取Windows 11电脑数据
恶意软件。模型来决策攻击方案,包括窃取浏览器登录凭证、提取加密货币信息、持久化执行恶意软件,以及向其他设备横向散播恶意软件。团队评论称,这为恶意操作增加了更大的速度和可扩展性——过去需要人工分析目标、制定攻击策略的环节,如今可由模型在入侵后快速完成,攻击者因此能以更低的成本批量渗透更多设备。
在9月22日这一天, 思科旗下的T安全研究团队公开披露了一种名为Giskard的恶意软件信息。这款恶意软件在完成对Windows11系统的入侵动作之后, 接着会去调用类似于Gemini以及Qwen这样的大型语言模型来执行所谓的自主决策操作。
在整个运行过程中, 全程都是没有人类的直接操控参与的。从危险程度的角度来看, 这种新型威胁比传统的木马病毒在危险性上要高出整整一个数量级之多。
谁发现的
在9月22日这一天, 属于思科公司旗下的安全团队Talos, 在它们的官方blog网站上发布了一篇技术分析报告, 把Giskard这个程序的完整运行原理, 一个一个步骤拆开来进行详细的研究和解释, 这篇报告里面明确说, 确认了这个程序是用Go语言写的, 而且主要就是把目标指向了使用Windows 11平台的那些用户。
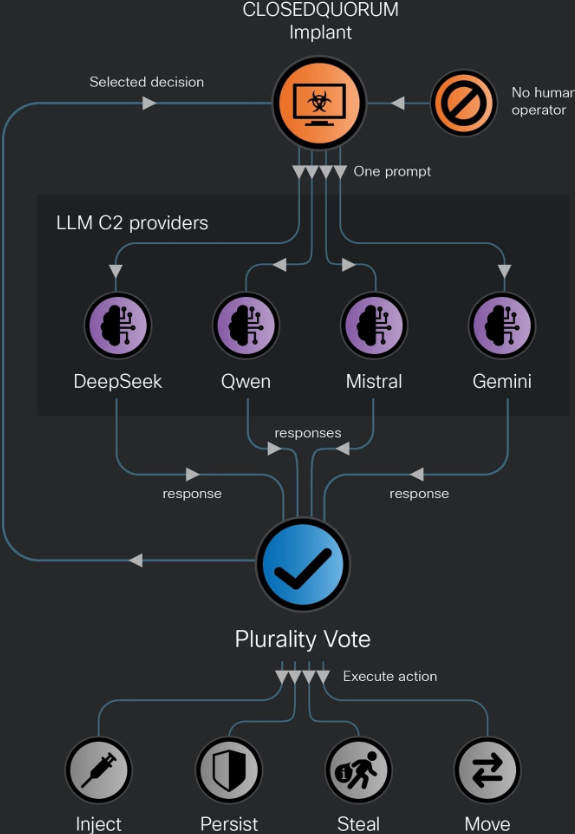
Talos将其定义为”首个公开记录的AI委托C2植入程序”, 它的意思是将攻击指挥的控制权交于一组大语言模型。这有别于传统的人工远程服务器模式。
怎么攻击的
它在进行Giskard的入侵操作之前, 首先要去扫描本地的环境状况。接着它会调用像Gemini和Qwen在内的多个不同的模型。让它来生成一些关于攻击的建议内容。然后通过一个投票系统来把各方的意见汇总到一起。最终选出那些能带来最高收益的行动路径。
具体的行动包含窃取浏览器的登录凭证, 还有提取加密货币钱包里的信息,以及写入注册表来实现持久化效果, 最后还会向局域网里其他设备进行横向扩散, 从始至终完全不需要人类下达任何指令, 所有流程自动运行。
为什么危险
传统的恶意软件, 如果C2服务器被切断了联系, 植入其中的程序就变得像是瞎子一样无助。Giskard则不相同, 即便指挥端已经处于离线状态, 它所获取到的那些情报, 也足以支撑AI模型继续推进攻击行动。
在过去的时候, 攻击者需要一台一台地分析目标设备, 然后手动地制定策略, 但是现在, 模型可以在秒级的时间里就完成决策过程, 使得同一个人能够以低成本的代价去渗透成百上千台设备, 让批量渗透变得成为了一种现实。
怎么传播的
Giskard是通过钓鱼邮件或者恶意链接来完成投递的, 用户一旦点击了, 程序就会静默植入电脑里面, 完全不会弹出明显的窗口。它的首要任务是把目标电脑上价值最高的信息给获取下来, 然后根据这些情况来决定下一步具体要采取什么行动。
在横向移动的这个阶段, 它会去探测局域网里面的其他主机所开放的端口以及共享的目录, 并且将自身复制到那些地方去, 从而形成一条感染的链条, 这整个过程的运行都是由AI模型来进行驱动的, 其速度远远快于人工操作的速度。
防御方怎么办
对于普通用户来说, 基础防线依旧是有效的, 需要及时打Windows 11系统补丁、开启多因素认证、不点来历不明的链接和附件, 这些举措能大幅降低被植入的概率。
在企业这个层面里头, 对于那些传统的、主要是根据流量特征来发现C2信标的手法, 现在的人已经觉得完全不够用了。那么企业里面的安全团队, 就必须去关注由AI做决策时所带来的一系列行为上的变化或者是变异这些情况, 并且要去采用异常行为分析这个东西, 然后用它来替代以前那种固定的签名匹配方式了。
趋势怎么看
将决定战术的任务交给模型, 是出现在这波人工智能安全对抗里面, 最值得让人们去引起警惕的动作。现在能够用于进行攻击的花费在往下走, 想要做好防守工作的困难程度却在往上增, 在接下来的日子里面一定还会产生出数量更多的、没有人来进行人工干预的回环自动化的恶意程序软件。
Talos在提醒方面相关人士, Giskaed只是冰山一角而已。这个大模型能力非常强, 所以恶意软件的自主程度也会变得更高一些。针对这种情况, 安全行业必须把AI对抗AI这种工作当成日常防御体系中的一件事来处理。
请思考一下, 在你的电脑设备上究竟安装了多少个浏览器程序, 并且又保存了大量的哪一种被称为加密货币的数字资产呢? 倘若网络安全平台Giskard此刻直接进入到你个人的局部网络区域之内, 你认为人工智能技术在较短的时间期限内能够完成对高价值数字资产信息的全面收集与了解吗?
欢迎大家在这一互动讨论区积极参与交流探讨内容, 如果觉得所分享的信息具有实际实用价值, 那么请执行点赞动作, 并将相关信息转发给你的职场同事朋友们。